Pourquoi cette sortie compte
GitHub a rendu le sandbox local de GitHub Copilot généralement disponible dans Copilot CLI, l'application Copilot et les sessions VS Code qui utilisent Agent Host. Pour les équipes qui expérimentent déjà le développement agentique, ce n'est pas seulement une case sécurité à cocher. Cela change le niveau d'autonomie qu'un développeur senior peut donner à un assistant IA sur une vraie machine de travail sans transformer toute la machine en terrain de jeu pour l'agent.
L'idée importante est simple : l'intelligence du modèle et l'autorité des outils sont deux sujets séparés. Un modèle de code puissant peut proposer un plan, inspecter des fichiers, lancer des tests, appeler des outils locaux et utiliser des serveurs MCP. Une politique de sandbox décide ce que ces commandes peuvent réellement toucher. Cette séparation fait la différence entre utiliser un agent comme collègue supervisé et donner à un chatbot le même système de fichiers, le même réseau et les mêmes identifiants que le compte développeur qui l'a lancé.
Depuis des années, la productivité des outils IA de code est plafonnée par la confiance. Les ingénieurs savent que l'assistant peut accélérer les tâches répétitives, mais ils savent aussi qu'une commande shell trop large, une écriture accidentelle, une fuite d'identifiants ou un outil MCP mal limité peut rendre l'expérimentation trop coûteuse. Le sandbox local répond directement à ce blocage. Il ne rend pas les agents infaillibles. Il rend la frontière d'exécution explicite, inspectable et assez contraignante pour déplacer davantage de travail routinier dans la boucle agentique.
Ce qu'est l'outil
Le sandbox local est une frontière d'exécution pour les commandes et les outils déclenchés par GitHub Copilot sur la machine du développeur. Une fois activé, Copilot peut toujours aider sur des tâches de développement normales, mais les processus qu'il démarre s'exécutent avec des restrictions sur l'accès aux fichiers, au réseau, aux identifiants et à d'autres capacités système. Les politiques peuvent être définies par un développeur individuel ou, en environnement entreprise, par l'organisation.
La fonctionnalité s'appuie sur Microsoft eXecution Container, ou MXC, une couche d'isolation multiplateforme qui traduit une politique de sandbox commune vers les contrôles natifs disponibles sur Windows, macOS et Linux. La valeur pratique est la cohérence : les équipes ne veulent pas une histoire de sécurité pour les Mac, une deuxième pour les postes Windows et une troisième pour les machines Linux. MXC vise à faire de la politique l'unité portable.
La documentation GitHub distingue les sandboxes locaux des sandboxes cloud. Un sandbox cloud exécute une session Copilot dans un environnement Linux distant, isolé et hébergé par GitHub, avec une facturation à l'usage. Un sandbox local s'exécute sur votre propre machine sans coût Copilot supplémentaire, mais limite ce que les outils lancés par l'agent peuvent lire, écrire, contacter ou réutiliser. Pour beaucoup de développeurs seniors, le local est le chemin le plus intéressant parce qu'il reste proche du dépôt, des services locaux, des language servers, des conteneurs et des secrets déjà gérés.
Comment y accéder et l'activer
Les points d'entrée sont GitHub Copilot CLI, l'application GitHub Copilot et les sessions VS Code utilisant Agent Host. La disponibilité exacte peut dépendre des versions installées et des paramètres d'organisation ; la première étape pratique consiste donc à mettre à jour la surface Copilot utilisée et à lire la page GitHub Docs actuelle sur les sandboxes cloud et locaux.
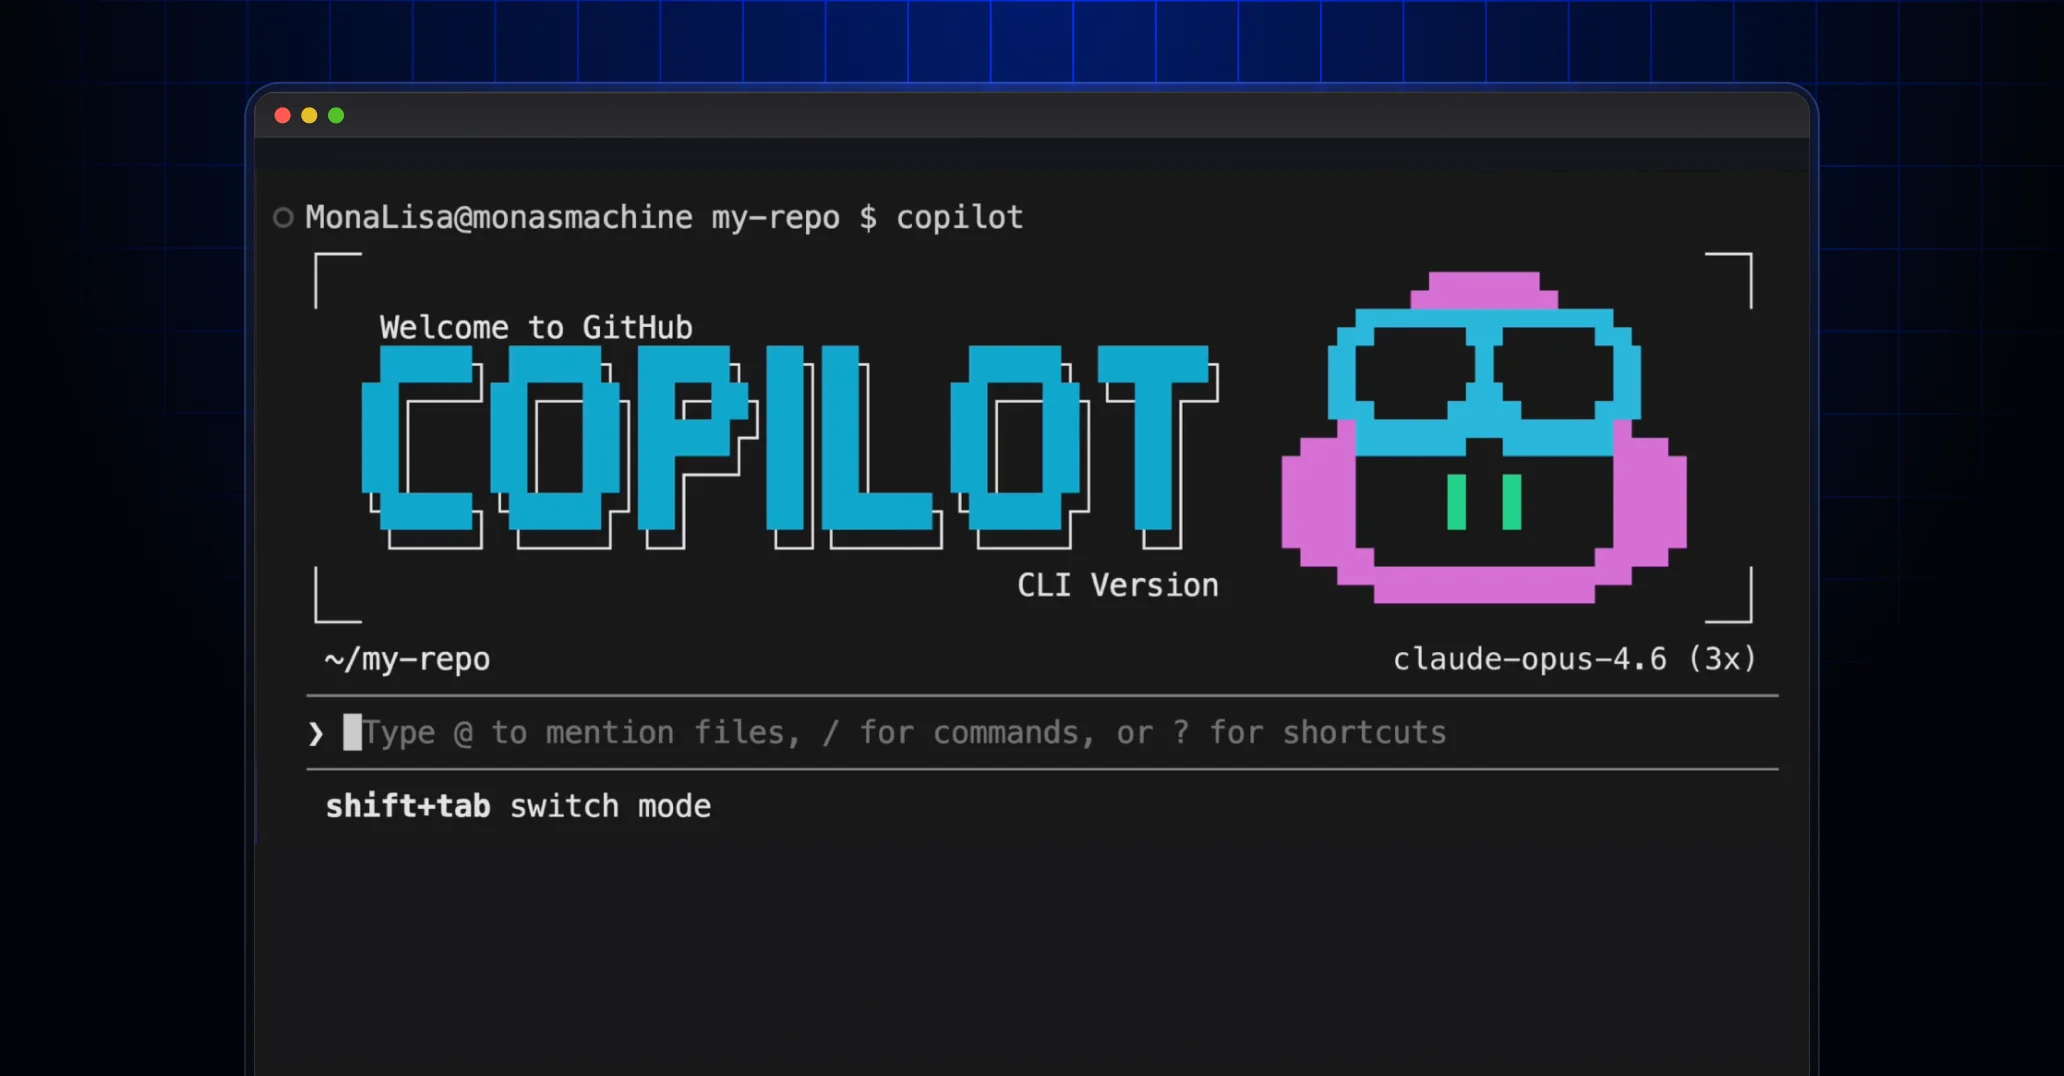
- Copilot CLI : ouvrez une session interactive Copilot CLI et utilisez les commandes slash du sandbox. La documentation décrit des commandes comme
/sandbox enable,/sandbox status,/sandbox policy,/sandbox configet/sandbox disable. - Application GitHub Copilot : utilisez les paramètres de projet pour les sessions locales sur dépôt et working tree. L'application peut définir les valeurs par défaut des nouvelles sessions locales et demander une approbation pour les commandes qui doivent sortir du sandbox.
- VS Code avec Agent Host : l'annonce GA cite les sessions VS Code utilisant Agent Host comme surface supportée, ce qui compte pour les équipes dont la boucle quotidienne reste centrée sur l'éditeur plutôt que sur le terminal.
Les valeurs par défaut documentées par GitHub sont volontairement pragmatiques : les commandes sandboxées peuvent écrire dans le répertoire courant et les dossiers temporaires, tandis que le dossier utilisateur, les emplacements système et les emplacements d'outils sont en lecture seule. Les autres emplacements disque sont bloqués. L'accès réseau et les opérations Git ou GitHub CLI authentifiées peuvent être contrôlés par les paramètres. Dans les environnements gérés, une politique entreprise peut imposer le sandbox et empêcher les développeurs de l'affaiblir.
Un workflow de développeur senior qui en profite immédiatement
Le premier cas d'usage est l'exploration sûre d'un dépôt. Demandez à Copilot de cartographier la structure des tests, d'expliquer le graphe de dépendances, d'inspecter des logs de tests instables ou d'identifier les fichiers impliqués dans un bug. Sans sandbox, même les tâches principalement en lecture gardent le risque qu'un agent lance une commande trop large sur le dossier personnel, les identifiants ou d'autres projets. Avec une frontière lisible mais non inscriptible autour du dépôt, l'exploration devient une habitude quotidienne moins risquée.
Le deuxième cas d'usage est l'exécution automatisée des tests. Un ingénieur senior peut demander à Copilot de lancer d'abord le test ciblé, puis le test du package, puis un linter, tout en limitant les écritures au working tree et aux dossiers temporaires. Le gain de productivité n'est pas que le modèle écrive un patch parfait. C'est que l'agent peut piloter la boucle mécanique de feedback pendant que l'ingénieur garde la décision d'architecture : est-ce le bon correctif, les tests prouvent-ils quelque chose, et le diff est-il assez petit pour être relu ?
Le troisième cas d'usage est le refactoring contrôlé. Les agents deviennent utiles sur les modifications répétitives : renommer une clé de configuration, propager une forme d'API, migrer un helper de test ou mettre à jour des appels après un petit changement d'interface. Le sandbox permet de combiner cette vitesse avec une politique qui limite les zones d'écriture. Si l'agent ne doit pas toucher les clients générés, les manifests de déploiement ou les dépôts voisins, encodez-le au lieu de compter sur un prompt.
Le quatrième cas d'usage est la gouvernance MCP. Les agents modernes gagnent souvent leur puissance grâce à des serveurs MCP locaux, des language servers, des outils de navigateur, des bases de données et des CLI internes. Cette puissance est utile, mais elle élargit le rayon d'impact. GitHub mentionne explicitement l'application du sandbox aux outils et services locaux, notamment MCP et language servers lorsque c'est supporté. C'est là que cette sortie devient stratégique : l'écosystème agentique passe de l'autocomplétion à l'orchestration d'outils, et l'orchestration a besoin d'une frontière.
Les gains de productivité possibles
Le premier gain est la confiance. Quand les développeurs font confiance à la frontière, ils délèguent plus souvent. De petites tâches qui restaient manuelles parce que le rapport risque/bénéfice était mauvais peuvent passer à l'agent : produire un plan d'implémentation ciblé, collecter des preuves, mettre à jour un changelog, rafraîchir des snapshots dans un dossier contraint ou rédiger un résumé de pull request à partir du diff réel.
Le deuxième gain est la parallélisation. Un développeur senior peut continuer à concevoir ou relire pendant que Copilot réalise un travail borné en arrière-plan : reproduire un bug, comparer une sortie de test en échec et en succès, ou inspecter un package inconnu. Le sandbox local ne supprime pas la revue, mais il réduit la taxe d'attention liée à la supervision de chaque commande en temps réel.
Le troisième gain est l'adoption organisationnelle. Les équipes sécurité acceptent plus facilement le développement assisté par IA lorsqu'il existe une surface de politique concrète : fichiers, dossiers, réseau, identifiants, règles de contournement et paramètres gérés par l'entreprise. Cela donne aux responsables engineering une voie entre deux extrêmes mauvais : interdire totalement les agents ou autoriser l'exécution locale sans limite parce que la pression de productivité est forte.
Limites et risques à garder en tête
Un sandbox ne remplace pas la revue de code, les tests, le contrôle des dépendances ni l'hygiène des secrets. Il limite ce que l'exécution d'outils peut atteindre ; il ne prouve pas que le code généré est correct. Un modèle peut toujours mal comprendre le besoin, produire une migration trop large, manquer une condition de concurrence ou écrire du code qui passe les tests locaux tout en violant l'intention produit. La revue humaine reste la porte de sortie vers la production.
Il existe aussi des détails de plateforme. Chaque système d'exploitation utilise des primitives d'isolation différentes, donc les équipes doivent valider les politiques sur les vrais ordinateurs portables et les machines proches de la CI qu'elles utilisent. Les valeurs par défaut sont un point de départ, pas un programme de gouvernance. Vérifiez si le réseau doit être autorisé, si les identifiants Git doivent être disponibles et quand une demande de contournement est acceptable.
Enfin, soyez prudents avec les serveurs MCP et les outils internes. Si un serveur MCP dispose lui-même de privilèges larges, sandboxer le processus qui l'appelle peut ne pas suffire. Traitez chaque outil comme une partie de la frontière de confiance. Préférez les modes lecture seule, les tokens limités, les environnements de test et une approbation explicite pour les opérations destructrices.
Exemples concrets au quotidien
Imaginez un suivi d'incident de production où le correctif est déjà déployé, mais où le code mérite encore un nettoyage. Je ne demanderais pas à un agent de redessiner le sous-système. Je lui demanderais d'inspecter les notes d'incident, de trouver les garde-fous ajoutés pendant l'incident, d'identifier les clauses défensives dupliquées et de proposer une petite consolidation dans un seul package. Avec le sandbox activé, l'agent peut chercher largement mais écrire étroitement. L'humain décide toujours si le nettoyage mérite d'être fusionné.
Autre exemple : la maintenance des dépendances. Un ingénieur senior peut demander à Copilot d'inspecter une mise à jour mineure de bibliothèque, de lancer les tests du package, de résumer les avertissements de rupture et d'ajuster uniquement la couche de compatibilité. Si le sandbox bloque les écritures hors de cette couche, l'agent ne peut pas dériver silencieusement vers une modernisation non demandée. Cela garde la pull request relisible et protège l'équipe du mode d'échec classique de l'IA : un assistant serviable qui fait cinq tâches supplémentaires que personne n'a demandées.
Troisième exemple : l'onboarding sur un service inconnu. Au lieu de passer la première heure à cliquer dans les fichiers, demandez à Copilot de produire une carte : points d'entrée, configuration, commandes de test, manifests de déploiement et opérations dangereuses. Exécutez cela comme une session d'investigation seule, avec une politique qui bloque les écritures. Le résultat ne remplace pas la lecture du code, mais il donne plus vite à un développeur senior un premier modèle mental et une liste de questions à vérifier.
Checklist de politique pratique
- Système de fichiers : autorisez les écritures uniquement dans le sous-arbre du dépôt nécessaire à la tâche ; gardez le dossier personnel, les dossiers système, les dossiers de secrets et les dépôts voisins bloqués ou en lecture seule.
- Réseau : décidez si l'agent a vraiment besoin d'internet. Beaucoup de refactorings et de tests n'en ont pas besoin. Si c'est nécessaire, préférez des listes d'autorisation explicites pour les registres de packages, la documentation ou les endpoints de test internes.
- Identifiants : évitez de rendre disponibles par défaut des identifiants Git, cloud ou production trop larges. Si les identifiants GitHub CLI sont activés, définissez quand les pushs, modifications d'issues ou actions de pull request exigent une confirmation humaine.
- Outils : considérez les serveurs MCP, language servers, navigateurs, gestionnaires de packages et CLI de base de données comme des capacités séparées. Donnez à l'agent le plus petit ensemble utile.
- Contournement : décidez qui peut approuver une exécution hors sandbox, si les approbations sont journalisées et quelles commandes ne sont jamais acceptables.
- Preuves : exigez que les agents rapportent les commandes lancées, les fichiers modifiés, les tests exécutés et les tests non exécutés. Un sandbox réduit le rayon d'impact ; les preuves gardent la revue honnête.
Cette checklist est volontairement ennuyeuse. C'est précisément le point. Les équipes qui tirent une vraie valeur des agents de code ne sont pas celles qui écrivent les prompts les plus spectaculaires. Ce sont celles qui convertissent le jugement d'ingénierie répété en politiques, scripts, tests et habitudes de revue. Le sandboxing est une des pièces manquantes qui rend cette conversion pratique.
Comment je le déploierais
Commencez par un vrai dépôt et une petite politique. Activez le sandbox, demandez à Copilot de faire de l'exploration et de lancer les tests, inspectez /sandbox policy, puis essayez volontairement une commande qui devrait être bloquée. Documentez ensuite les modèles autorisés de l'équipe : où les agents peuvent écrire, quelles cibles réseau sont acceptables, si les identifiants GitHub CLI sont disponibles et quel travail exige encore une exécution manuelle.
Ensuite, créez des playbooks. Les bons prompts ne suffisent pas ; les équipes seniors ont besoin de workflows répétables. Exemples : « investigue mais ne modifie rien », « prépare un patch uniquement dans ce package », « lance les tests et résume les échecs », « mets à jour la documentation après mon approbation du diff ». Reliez ces playbooks aux paramètres du sandbox plutôt qu'à la mémoire supposée de l'assistant.
La leçon plus large est que human-in-the-loop ne veut pas dire que l'humain clique sur chaque bouton. Cela veut dire que les humains définissent l'intention, les frontières, les exigences de preuve et les critères de release. Le sandbox local de Copilot est utile parce qu'il soutient ce modèle : l'agent peut avancer plus vite dans une boîte, tandis que l'ingénieur reste responsable de la boîte et de la décision finale.